000° Seguridad y RGPD
Los datos de tus clientes están en un puerto seguro, en Europa.
Aquí contamos exactamente qué hacemos con los datos que nos confías: dónde están, quién los ve, cómo salen los emails y cómo ejercen sus derechos tus clientes. Sin certificados que no tenemos y sin promesas vagas.
045° Dónde están los datos
En la Unión Europea. Todos.
La aplicación, la base de datos y nuestro servidor de envío están alojados en OVHcloud, en Francia. Los nombres, las direcciones y los pedidos de tus clientes no salen de la UE ni pasan por ningún proveedor de email estadounidense.
090° Cómo enviamos
Protegemos la reputación de todos los clientes, y por tanto la tuya.
Desde nuestro servidor de envío salen los emails de muchas tiendas. Si una sola envía spam, Gmail y Yahoo empiezan a bloquearnos a todos. Por eso las reglas de abajo son iguales para todos y no se negocian.
- Servidor de envío propio
Nuestro propio servidor, alojado en OVHcloud, en Francia. No alquilamos el envío a un proveedor estadounidense.
- Tu dominio, autenticado
Te preparamos SPF, DKIM y DMARC para el dominio de tu tienda y comprobamos periódicamente que los registros siguen en su sitio.
- Las claves DKIM, en una caja fuerte
Las claves privadas de firma se guardan en un almacén de secretos aparte, nunca en la base de datos.
- Baja con un clic
Cada email de marketing permite darse de baja con un solo clic, según el estándar RFC 8058 que exigen Gmail y Yahoo.
- La lista de direcciones bloqueadas
Una dirección que ha rebotado o ha pulsado «spam» deja de recibir nada. La lista se mantiene aunque borres el contacto.
- Límite diario, que crece según tu forma de enviar
Cada cuenta empieza con un límite pequeño, que se duplica mientras las cifras están limpias. No crece según lo que pagas.
Cuándo detenemos el envío
Juzgamos las cifras de cada cuenta solo a partir de 200 emails, para que dos rebotes de cada diez no lleven a una conclusión equivocada.
| Señal | El límite deja de crecer por encima de | El envío se detiene por encima de |
|---|---|---|
| Quejas por spam | 0,1 % | 0,3 %, el umbral que Gmail y Yahoo exigen públicamente |
| Direcciones rechazadas definitivamente | 2 % | 5 %: la lista necesita una limpieza |
135° Cómo protegemos los datos
Lo que nos das una vez no vuelve a aparecer en ningún sitio.
- Las claves de tu tienda, cifradas
Las claves API de tu tienda y los demás datos de acceso se guardan cifrados. Una vez guardados, no los volvemos a mostrar ni en la interfaz ni en los registros.
- Registro de auditoría que no se borra
Quién cambió qué, cuándo y desde qué dirección IP. El registro solo crece: no se puede modificar ni borrar, ni siquiera nosotros desde la aplicación.
- Roles en el equipo
Propietario, Administrador y Miembro. Solo los dos primeros pueden crear claves API y webhooks.
- Claves API con permisos separados
Cada clave recibe solo el permiso que necesita, tiene su propio límite de peticiones y se puede revocar cuando quieras.
- Pagos con Stripe
Los datos de tu tarjeta los introduces directamente en Stripe. Nunca llegan a los servidores de Azimea.
180° Los derechos de tus clientes
Cuando un cliente te pide sus datos, lo resuelves con un botón.
Tú eres el responsable del tratamiento y nosotros, el encargado. Azimea te da las herramientas para responder a una solicitud RGPD en minutos, no en días.
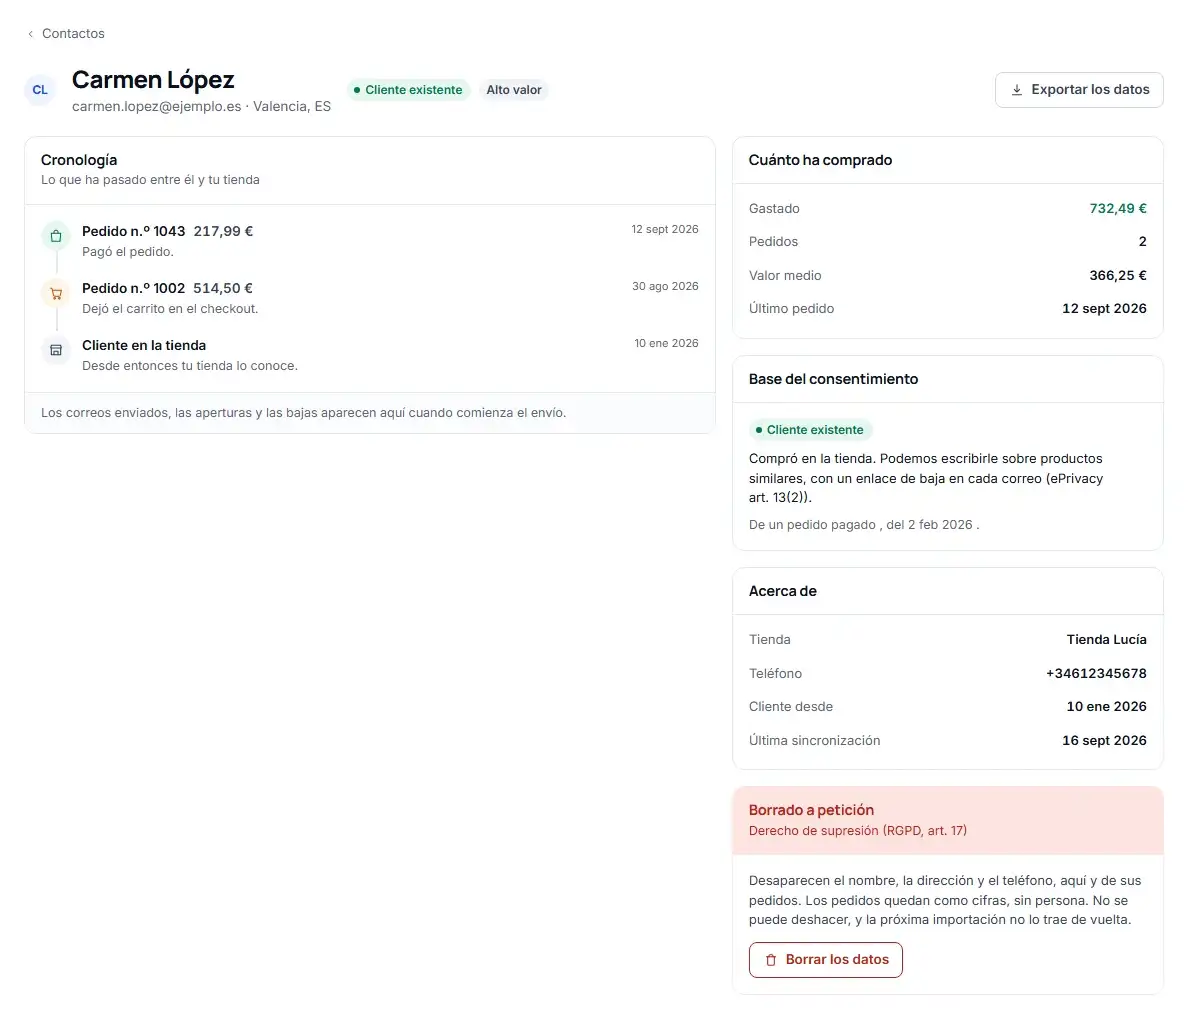
- Borrado a petición (art. 17). Desaparecen el nombre, la dirección y el teléfono de la persona, en todos los módulos. Los pedidos se quedan como cifras, sin persona, y la siguiente importación no la vuelve a traer.
- Exportación (arts. 15 y 20). Descargas en un archivo todo lo que sabemos de un contacto.
- La base legal de cada contacto. Sabes por qué puedes escribirle: consentimiento o cliente existente, desde cuándo y desde dónde.
- Conservación limitada. A los 400 días, los emails enviados pierden la dirección del destinatario y el contenido. Solo quedan los números, para los informes.
225° Subencargados
Quién más toca los datos. La lista completa.
Mantenemos la lista al día y te avisamos por email antes de añadir o cambiar un subencargado, para que tengas tiempo de oponerte.
| Proveedor | Para qué | Qué datos recibe | Dónde |
|---|---|---|---|
| OVHcloud | Alojamiento de la aplicación y de la base de datos, servidor de envío | Los datos de tu cuenta y los de los clientes de tu tienda | Francia (UE) |
| Stripe Payments Europe | El pago de la suscripción | Los datos de facturación de tu empresa. La tarjeta la introduces directamente en Stripe. | Irlanda (UE) |
| [pendiente de completar antes del lanzamiento] | — | — | — |
Última actualización: [fecha].
El contrato de encargo del tratamiento (DPA)
El artículo 28 del RGPD exige un contrato entre tú y nosotros para los datos de tus clientes. Te enviamos el DPA a petición, con los datos de tu empresa ya completados, listo para firmar.
La política antispam
Nada de listas compradas, alquiladas o recopiladas en internet. Nada de emails a personas que no te han dado su consentimiento ni te han comprado nada. Nada de asuntos engañosos ni de bajas escondidas. Por encima del 0,3 % de quejas, el envío se detiene automáticamente.
Lee la política completa315° Preguntas
Lo que nos preguntan las tiendas sobre los datos.
¿Tienes otra pregunta o tu gestoría o tu abogado te piden algo concreto? Escríbenos a suport@azimea.com.
¿Dónde se guardan los datos de mis clientes?
En OVHcloud, en Francia. La aplicación, la base de datos y el servidor de envío están todos allí. Los datos de tus clientes no salen de la Unión Europea.
¿Tengo que firmar un DPA con vosotros?
Sí, lo exige el RGPD, porque tratamos los datos de tus clientes por cuenta tuya. Escríbenos a suport@azimea.com y te enviamos el DPA completado, listo para firmar.
¿Puedo escribir a clientes que no marcaron la casilla de la newsletter?
A quienes te han comprado puedes escribirles sobre productos similares, con la opción de darse de baja en cada email (art. 21.2 de la LSSI, que traslada el art. 13.2 de la Directiva ePrivacy). Azimea guarda para cada contacto la base legal con la que le escribes. Para cualquier otra cosa necesitas su consentimiento.
¿Por qué podría detenerse el envío desde mi cuenta?
Si más del 0,3 % de los destinatarios marcan los emails como spam o más del 5 % de las direcciones los rechazan. Entonces la cuenta entra en cuarentena y la reactiva una persona de nuestro equipo, después de hablar contigo. El motivo lo ves escrito en la aplicación.
¿Tenéis certificaciones ISO 27001 o SOC 2?
No, todavía no. Somos una empresa pequeña y nueva. En lugar de un sello, te enseñamos en esta página lo que hacemos en concreto, y si necesitas detalles para una auditoría, te los damos por escrito.
000° Empieza hoy
Emails que traen pedidos, desde un servidor en Europa.
14 días gratis, contados desde el día en que conectas tu tienda. Sin tarjeta.