000° Sécurité et RGPD
Les données de vos clients sont à l’abri, dans un port européen.
Voici exactement ce que nous faisons des données que vous nous confiez : où elles sont, qui les voit, comment partent les e-mails et comment vos clients exercent leurs droits. Pas de certifications que nous n’avons pas, pas de promesses vagues.
045° Où sont les données
Dans l’Union européenne. Toutes.
L’application, la base de données et notre serveur d’envoi sont hébergés chez OVHcloud, en France. Les noms, adresses et commandes de vos clients ne quittent pas l’UE et ne passent par aucun prestataire d’e-mail américain.
090° Comment nous envoyons
Nous protégeons la réputation de tous nos clients, donc la vôtre.
Notre serveur d’envoi expédie les e-mails de nombreuses boutiques. Si une seule envoie du spam, Gmail et Yahoo commencent à nous bloquer tous. C’est pourquoi les règles ci-dessous sont les mêmes pour tout le monde et ne se négocient pas.
- Notre propre serveur d’envoi
Notre serveur, hébergé chez OVHcloud, en France. Nous ne louons pas l’envoi à un prestataire américain.
- Votre domaine, authentifié
Nous préparons SPF, DKIM et DMARC pour le domaine de votre boutique et vérifions régulièrement que les enregistrements sont toujours en place.
- Les clés DKIM, au coffre
Les clés privées de signature sont conservées dans un coffre-fort de secrets séparé, jamais dans la base de données.
- Désabonnement en un clic
Chaque e-mail marketing permet de se désabonner en un seul clic, selon la norme RFC 8058 exigée par Gmail et Yahoo.
- La liste des adresses bloquées
Une adresse en rebond ou qui a cliqué sur « spam » ne reçoit plus rien. La liste est conservée même après la suppression du contact.
- Un plafond quotidien, qui grandit avec la confiance
Chaque compte démarre avec un petit plafond, qui double tant que les indicateurs restent propres. Il n’augmente pas selon ce que vous payez.
Quand nous arrêtons l’envoi
Nous jugeons les chiffres d’un compte seulement après au moins 200 e-mails, pour que deux rebonds sur dix ne mènent pas à une mauvaise conclusion.
| Signal | Le plafond n’augmente plus au-delà de | L’envoi s’arrête au-delà de |
|---|---|---|
| Plaintes pour spam | 0,1 % | 0,3 %, le seuil exigé publiquement par Gmail et Yahoo |
| Adresses rejetées définitivement | 2 % | 5 % : la liste a besoin d’un nettoyage |
135° Comment nous protégeons les données
Ce que vous nous confiez une fois ne s’affiche plus nulle part.
- Les clés de la boutique, chiffrées
Les clés API de la boutique et les autres identifiants d’accès sont conservés chiffrés. Une fois enregistrés, nous ne les affichons plus, ni dans l’interface, ni dans les journaux.
- Un journal d’audit ineffaçable
Qui a modifié quoi, quand et depuis quelle adresse IP. Le journal ne fait que s’allonger : il ne peut être ni modifié ni effacé, pas même par nous depuis l’application.
- Des rôles dans l’équipe
Propriétaire, Administrateur et Membre. Seuls les deux premiers peuvent créer des clés API et des webhooks.
- Des clés API aux droits séparés
Chaque clé reçoit uniquement le droit dont elle a besoin, a sa propre limite de requêtes et peut être révoquée à tout moment.
- Paiements via Stripe
Vous saisissez les données de votre carte directement chez Stripe. Elles n’arrivent jamais sur les serveurs d’Azimea.
180° Les droits de vos clients
Quand un client vous demande ses données, un bouton suffit.
Vous êtes le responsable du traitement, nous sommes le sous-traitant. Azimea vous donne les outils pour répondre à une demande RGPD en quelques minutes, pas en quelques jours.
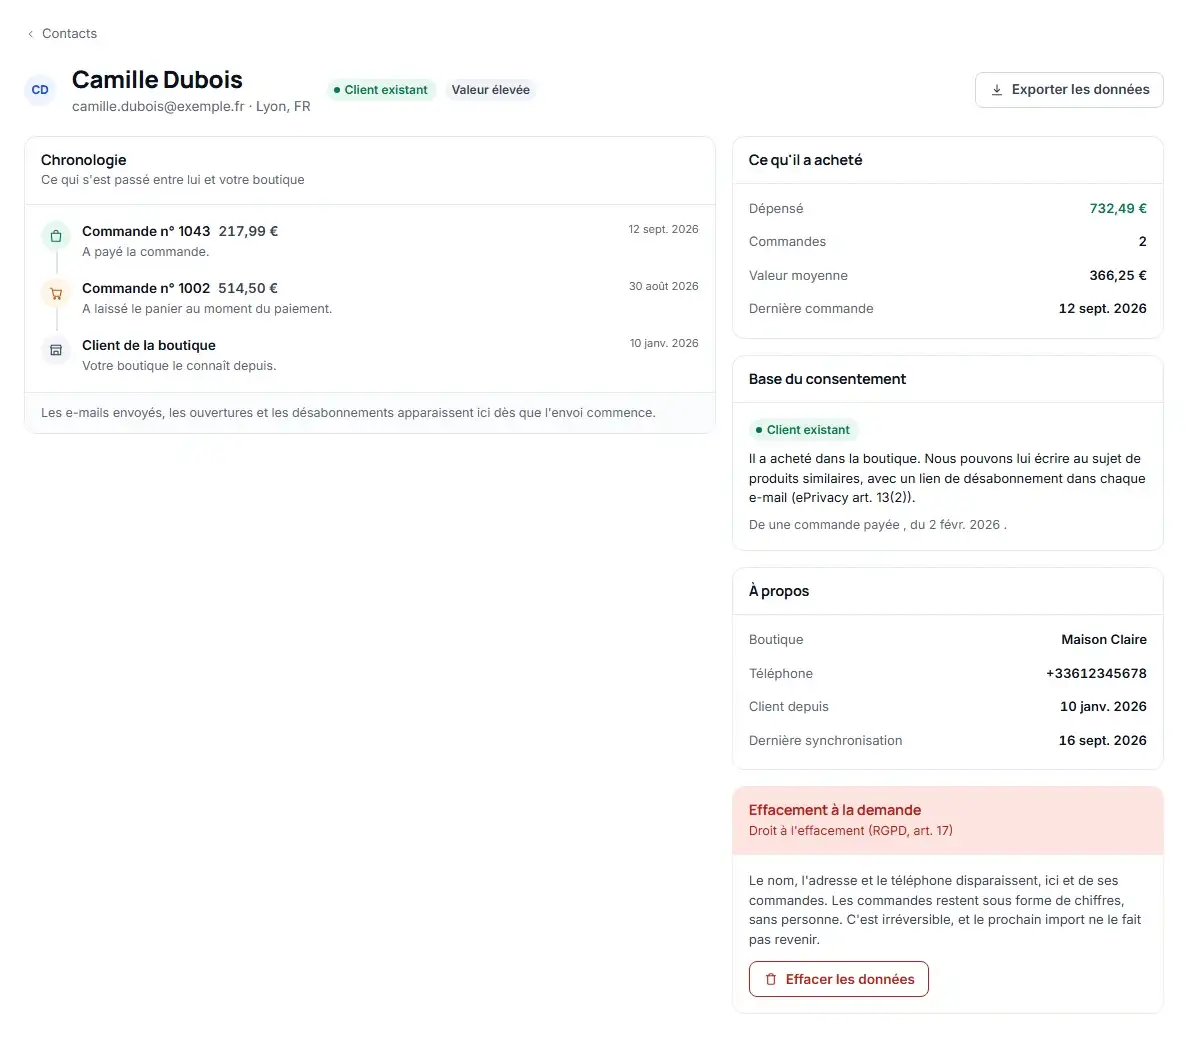
- Effacement sur demande (art. 17). Le nom, l’adresse et le téléphone de la personne disparaissent de tous les modules. Les commandes restent sous forme de chiffres, sans la personne, et le prochain import ne la fait pas revenir.
- Export (art. 15 et 20). Vous téléchargez tout ce que nous savons d’un contact, dans un fichier.
- La base légale, pour chaque contact. Vous savez pourquoi vous pouvez lui écrire : consentement ou client existant, depuis quand et d’où.
- Conservation limitée. Après 400 jours, les e-mails envoyés perdent l’adresse du destinataire et leur contenu. Seuls les chiffres restent, pour les rapports.
225° Sous-traitants
Qui d’autre touche aux données. La liste complète.
Nous tenons cette liste à jour et nous vous prévenons par e-mail avant d’ajouter ou de changer un sous-traitant, pour que vous ayez le temps de vous y opposer.
| Prestataire | Pour quoi | Données reçues | Où |
|---|---|---|---|
| OVHcloud | L’hébergement de l’application et de la base de données, le serveur d’envoi | Les données de votre compte et celles des clients de votre boutique | France (UE) |
| Stripe Payments Europe | Le paiement de l’abonnement | Les données de facturation de votre entreprise. Vous saisissez votre carte directement chez Stripe. | Irlande (UE) |
| [à compléter avant le lancement] | — | — | — |
Dernière mise à jour : [date].
L’accord de sous-traitance (DPA)
L’article 28 du RGPD exige un contrat entre vous et nous pour les données de vos clients. Nous vous envoyons le DPA sur demande, complété avec les informations de votre entreprise, prêt à signer.
Politique anti-spam
Pas de listes achetées, louées ou collectées sur Internet. Pas d’e-mails à des personnes qui ne vous ont pas donné leur consentement ou ne vous ont rien acheté. Pas d’objets trompeurs, pas de désabonnement caché. Au-delà de 0,3 % de plaintes, l’envoi s’arrête automatiquement.
Lire la politique complète315° Questions
Ce que nous demandent les e-commerçants sur les données.
Une autre question, ou votre comptable ou votre juriste a besoin d’un point précis ? Écrivez-nous à suport@azimea.com.
Où sont stockées les données de mes clients ?
Chez OVHcloud, en France. L’application, la base de données et le serveur d’envoi y sont tous. Les données de vos clients ne quittent pas l’Union européenne.
Dois-je signer un DPA avec vous ?
Oui, le RGPD l’exige, car nous traitons les données de vos clients pour votre compte. Écrivez-nous à suport@azimea.com et nous vous envoyons le DPA complété, prêt à signer.
Puis-je écrire aux clients qui n’ont pas coché l’inscription à la newsletter ?
Vous pouvez écrire à ceux qui vous ont acheté quelque chose au sujet de produits similaires, avec un lien de désabonnement dans chaque e-mail (directive ePrivacy, art. 13, § 2 ; en France, art. L34-5 du Code des postes et des communications électroniques). Azimea retient, pour chaque contact, la base légale sur laquelle vous lui écrivez. Pour tout le reste, il vous faut leur consentement.
Pourquoi l’envoi depuis mon compte pourrait-il être arrêté ?
Si plus de 0,3 % des destinataires signalent vos e-mails comme spam, ou si plus de 5 % des adresses les rejettent. Le compte passe alors en quarantaine, et c’est une personne de notre équipe qui le relance, après avoir parlé avec vous. Le motif est indiqué dans l’application.
Êtes-vous certifiés ISO 27001 ou SOC 2 ?
Non, pas encore. Nous sommes une petite entreprise, toute jeune. Plutôt qu’un logo, nous vous montrons sur cette page ce que nous faisons concrètement, et si vous avez besoin de détails pour un audit, nous vous les fournissons par écrit.
000° Commencez aujourd’hui
Des e-mails qui ramènent des commandes, depuis un serveur en Europe.
14 jours gratuits, comptés à partir du jour où vous connectez votre boutique. Sans carte bancaire.